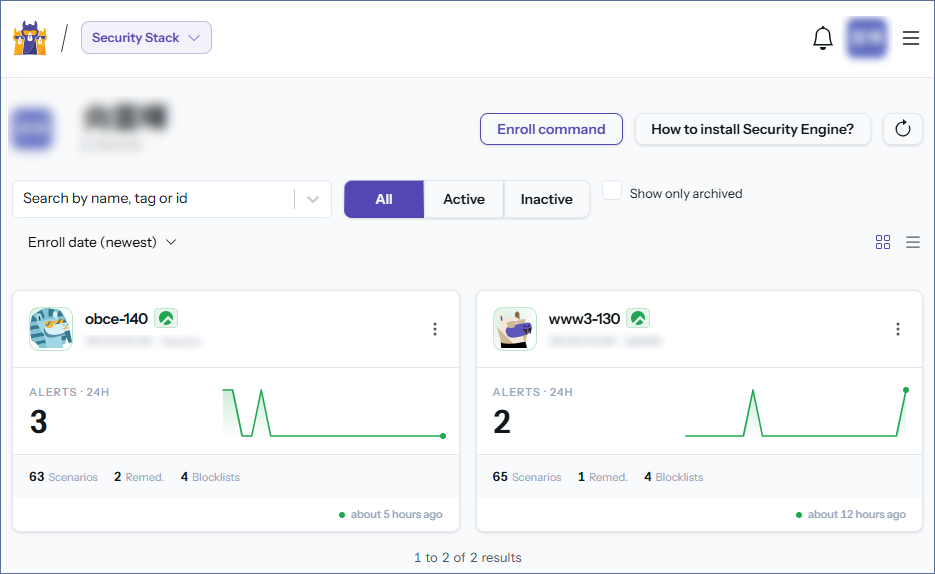
去年為了處理Fail2Ban進而接觸到了CrowdSec,這是一款開源的「入侵防禦系統」,他會自動下載由社群維護的全球即時威脅情報黑名單進而將已知風險的IP拒於門外。後來也透過FortiGate連接器每小時自動取得更新黑名單並將阻擋政策放在防火牆最前線。
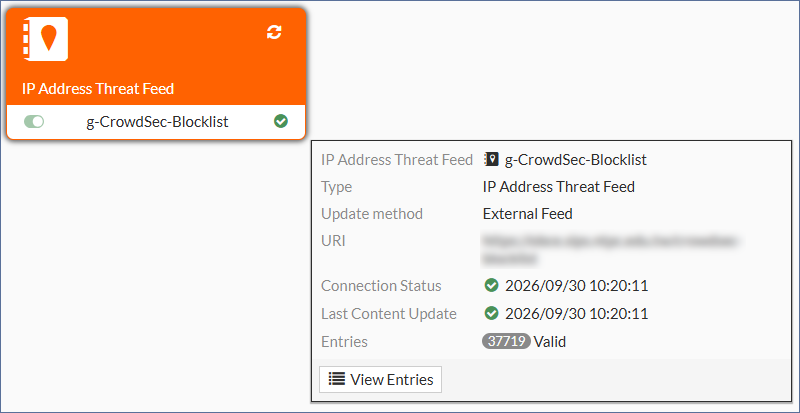
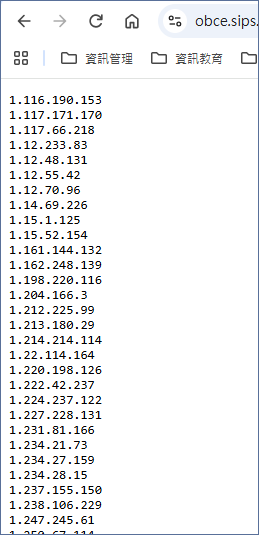
黑名單數量是不斷更新的,惡意 IP 不會永久留在名單中,每個被封鎖的 IP 都有既定的過期時間(TTL, Time to Live)。如果該 IP 在一段時間內沒有再出現任何攻擊行為,它就會被自動移出名單。長期觀察下來發現黑名單總數常態性落在37000到42000個IP之間,同步下來的黑名單如下圖。
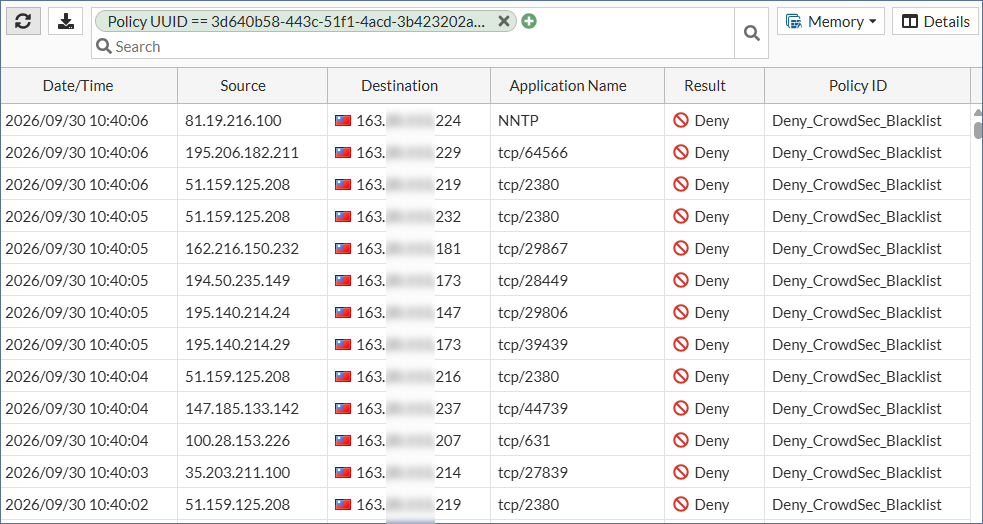
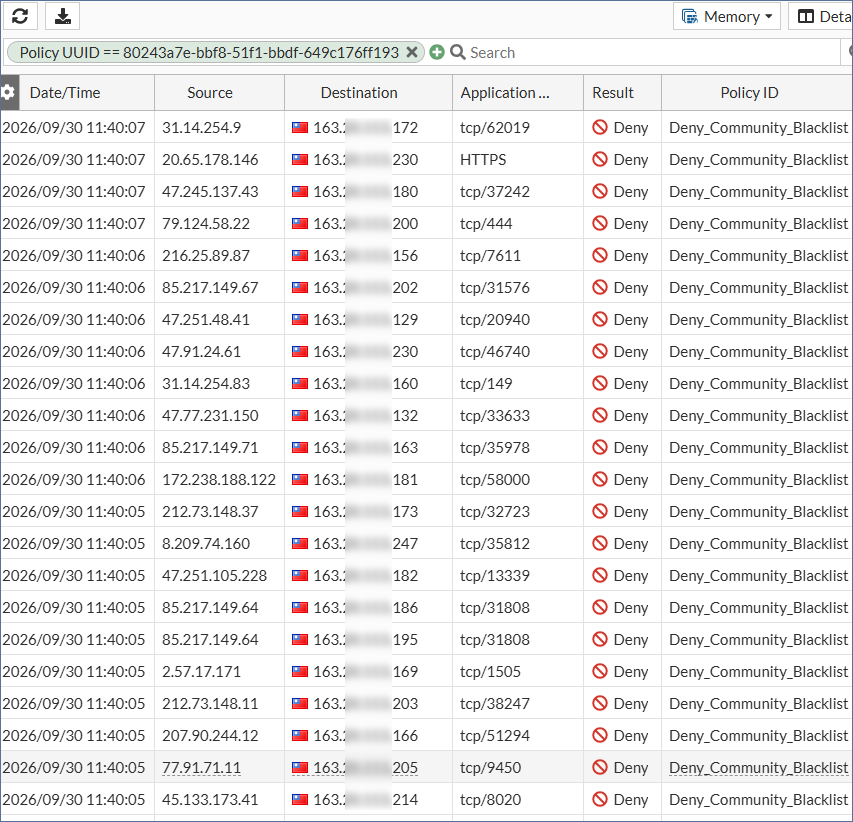
從 FortiGate 的事件日誌可以清楚看到,名列 CrowdSec 黑名單中的 IP 正持續對學校網段進行無差別的掃描與攻擊測試。事實上,教育局也一再宣導應避免將設備直接暴露於 Public IP 上。目前學校真正需要 Public IP 的設備已大幅減少,且大多僅開放 HTTP、HTTPS 等標準通訊協定,鮮少使用 1024 埠以上的服務。因此,這些異常連線絕大多數是自動化機器人或爬蟲在進行盲掃。如今透過防火牆直接在邊界攔截,就能將這些潛在威脅徹底阻絕於門外,完全不給它們接觸到內部設備的機會。
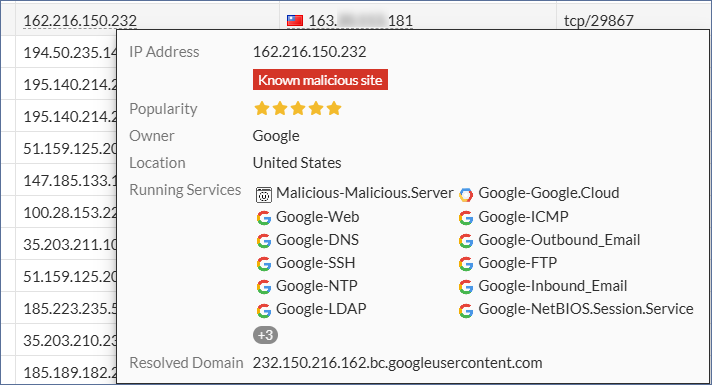
仔細看這份黑名單,裡面其實夾雜了不少 Amazon、微軟、Google、阿里等大型雲端服務的 IP,甚至有些(如下圖)早就被系統標記成已知的惡意站台 (Known malicious site)。只要手握這份名單,就能直接把這些已知風險的連線 Drop 掉。不過 CrowdSec 的黑名單不是隨便就能抓,需要遵守它的一些機制。我目前的做法是:先用一台 Linux 跑 CrowdSec 引擎,靠 Bouncer 把黑名單拉回來,然後再同步餵給 FortiGate 的連接器,直接把這層保護傘擴及校園網路的防護。
經過半年的測試與觀察,發現實施這樣的安全機制穩定性很高,且對防火牆效能幾乎沒有影響。確認可行後,決定進一步擴大防護網。因此最近也透過 AI 協助蒐集了更多權威性的開源情報,並利用 Google Apps Script (GAS) 撰寫了自動化腳本,將匯集的「9 大黑名單」進行去重複並過濾掉 IP 以外的雜訊,最後整理成一份文字擋 Blocklist.txt。透過腳本設定每小時觸發,將更新後的黑名單資訊同步至雲端硬碟,讓 FortiGate 的連接器能無縫「秒讀」與更新。
關於這 9 大黑名單的來源與防護重點,請 AI 協助整理的資訊如下:
https://feodotracker.abuse.ch/downloads/ipblocklist.txt
https://lists.blocklist.de/lists/all.txt
https://raw.githubusercontent.com/stamparm/ipsum/master/levels/3.txt
https://rules.emergingthreats.net/blockrules/compromised-ips.txt
https://www.spamhaus.org/drop/drop.txt
https://talosintelligence.com/documents/ip-blacklist
http://cinsscore.com/list/ci-badguys.txt
https://check.torproject.org/torbulkexitlist
https://www.binarydefense.com/banlist.txt
AI整理出的情資來源,涵蓋了目前全球具權威的開源威脅情報(OSINT)。將它們整合匯流,等同於為 FortiGate 構築了一道應對各種攻擊樣態的「防禦網」。
以下為這 9 大情報來源的背景解析與核心防護價值:
1. 惡意中控與殭屍網路防禦
這類情報專注於斬斷駭客的遠端遙控,防止內部設備遭挾持。
-
Feodo Tracker (Abuse.ch)
-
說明: 由瑞士知名資安非營利組織 Abuse.ch 維護,專門追蹤勒索軟體與銀行木馬(如 Emotet、TrickBot、QakBot)的 C2(中控伺服器)IP。
-
防護價值: 能有效防堵內部受感染主機對外連線,阻止其接收駭客指令或將機敏檔案外洩。
-
CINS Score (CINS Army)
-
說明: 鎖定新興的殭屍網路、惡意掃描器與掛馬網站。
-
防護價值: 這份清單極具時效性,經常能搶在傳統防毒軟體或防火牆「特徵碼」更新前,攔截到最新的惡意 IP。
2. 暴力破解與掃描器阻擋
這類情報專門防禦網際網路上無差別的「盲掃」與密碼猜測攻擊。
-
Blocklist.de
-
說明: 匯集全球上萬台 Linux 伺服器 Fail2ban 的即時回報數據。
-
防護價值: 專門攔截網路上針對 SSH、FTP、RDP 及 Web 服務瘋狂進行暴力破解的活躍攻擊源。
-
Binary Defense Banlist
-
說明: 資安公司 Binary Defense 透過其全球部署的「蜜罐(Honeypot)」系統所捕獲的真實攻擊者。
-
防護價值: 駭客只要在網路上進行大規模弱點掃描或攻擊測試,一旦觸發蜜罐機制,就會立刻被收錄並封鎖。
3. 高確信度綜合情報(極低誤殺率)
這類情報經過多重驗證或由頂尖機構維護,適合直接套用於嚴格的阻擋政策。
-
IPSum (Level 3)
-
來源: https://raw.githubusercontent.com/stamparm/ipsum/master/levels/3.txt
-
說明: 每天自動彙整全球 30 多個資安黑名單的「超級整合器」。
-
防護價值: 名單中的
Level 3意味著「該 IP 必須同時被 3 個以上的獨立資安機構通報為惡意」才會被收錄。這確保了極高的情報準確度,幾乎達到零誤殺。
-
-
Cisco Talos Intelligence
-
說明: 來自全球最大網路設備商 Cisco(思科)旗下的頂尖威脅情報中心 Talos。
-
防護價值: 企業級別的防護名單,收錄全球最具威脅性的 IP。由官方嚴格維護,穩定度與可信度極高。
4. 網段封鎖與已淪陷主機
這類情報專門處理被駭客組織整批買下,或是已經被駭客全面控制的跳板機器。
-
Emerging Threats (Proofpoint)
-
來源: https://rules.emergingthreats.net/blockrules/compromised-ips.txt
-
說明: 由知名資安大廠 Proofpoint 維護,專門列出「已遭駭客入侵控制(Compromised)」的受害者 IP。
-
防護價值: 攔截那些已被植入後門、正在被駭客當作跳板攻擊他人的正常伺服器或家用電腦。
-
-
Spamhaus DROP (Don’t Route Or Peer)
-
說明: 全球最知名反垃圾郵件組織 Spamhaus 提供的「直接丟棄」名單。
-
防護價值: 內含大量 CIDR 網段格式(如 192.168.1.0/24),專門封鎖被駭客組織徹底掌控的「惡意 ISP 網段」或「流氓機房」。
5. 匿名網路管控
-
Tor Bulk Exit List
-
說明: 即時列出目前全球 Tor(洋蔥路由器)匿名網路的「出口節點 IP」。
-
防護價值: 許多駭客會透過 Tor 隱藏真實身分發動攻擊。由於校園或一般企業辦公幾乎不會使用到 Tor,直接封鎖這些節點,能大幅削減來自暗網的滋擾與隱匿攻擊。
AI說這 9 大名單的組合堪稱資安防禦的「黃金陣容」,透過 GAS 腳本自動去重與過濾雜訊,每天在 FortiGate 防禦前線為學校網路擋下數萬計的潛在威脅。
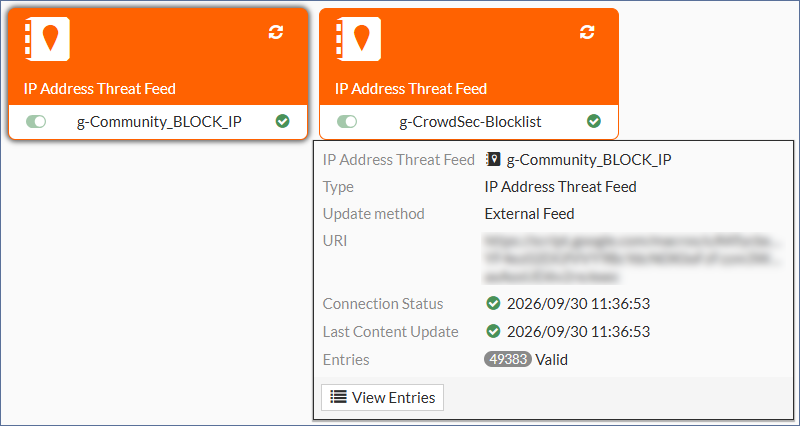
將這 9 大黑名單彙整後,在 FortiGate 上建立了一組全新的連接器(命名為 Community_BLOCK_IP)。經過一整天的實際上線觀察,目前每小時自動同步的黑名單總數,穩定維持在 49,000 到 51,000 個 IP 左右。只要將這組名單套用到防火牆的安全政策(Policy)中,任何觸發規則的惡意連線都會被精準攔截,從系統日誌中也能清楚調閱阻擋紀錄,讓防護成效一目了然。
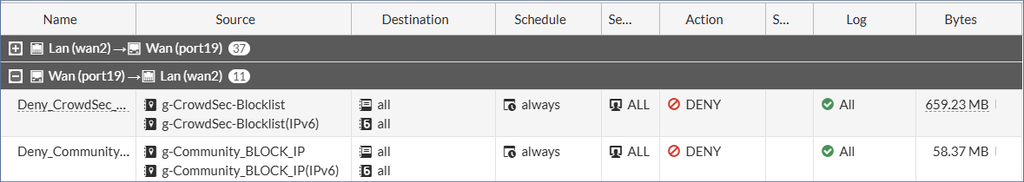
目前就先以這兩個黑名單連接器制定政策防護校園網路最前線,畢竟是已知的安全威脅不擋你擋誰呢?
結語:
說到底,務實的資安終究得回歸面對真實資訊環境的檢視。責任等級也是要為現場環境中的設備建立足以對應的防護強度,但如果手邊連個能用的工具都沒有,資安防護豈不是成了空談?以為「沒有設備就等於安全」,其實這是安全的錯覺。
向上集中的概念行之有年,早期是為解決偏鄉人力不足的配套措施,但強制全面集中的做法反而容易陷學校遊走於灰色地帶甚至與法規牴觸。防毒、防火牆向上集中,還有多少學校能知道自己校內有多少電腦裝了防毒?有哪些電腦沒裝?防毒軟體的版號是多少,能支援哪些版本作業系統?新的Patch上了沒?有沒有正常升級?有哪些電腦能正常更新元件?有哪些電腦防毒失聯…?學校連基礎的資安狀態都掌握不到是要談何資安?
是否需要/有無維運 資通系統的問題並不是資安法或責任等級分級辦法所規範的,法規明定的「責任等級」與「防護基準」方向是對的,但在法令與現場脫節導致扭曲解釋的情況下,上下合演一齣「我們很安全」的戲有什麼意思?合規當然是目標,但因為達不到 C 級門檻,就催眠自己降為 D 級來換取「紙上合規」,這種迫於無奈退而求其次的妥協才是開啟資安隱憂的破口。
最後好奇,為何這些已知存在威脅的龐大數量黑名單在學術網路中沒有被攔截?可以輕易地到學校來敲門…這樣要我如何相信這句話「學校不需要自行維運@#$!#!$#)>^*$…」!
PS:結語是AI說的,與本人立場無關…😏